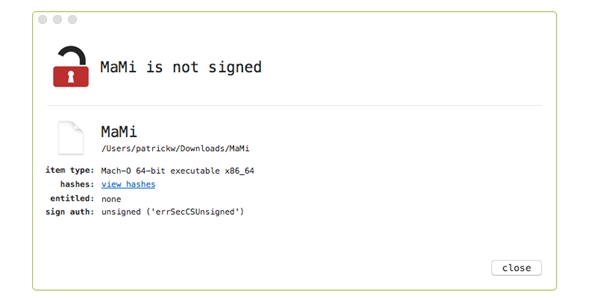
以苹果为中心的安全研究员Patrick Wardle发表了一篇博客文章,详细解析了他在Mac发现的一个隐形的称为“MaMi”的DNS劫持软件,会将流量转移到一些你不曾访问的恶意网站。
Wardle还发现这个恶意软件还具有尚未激活的功能:可以窃取密码,截图,下载文件和程序,运行其他软件并注入虚假安全证书等等。 他推测这个恶意劫持软件和这几年发现的Mac恶意软件一样,是需要用户同意授权的,制作者往往会利用一些诱导性的按钮让用户在不知不觉中招,例如确认Flash Player更新等等,但是目前仅仅能猜测它的攻击方式,还不知道“MaMi”是如何感染Mac的。
目前尚不清楚“MaMi”究竟影响了多少Mac,如果你想要查看自己的Mac是否中毒,请打开系统偏好设置,点击网络,然后检查DNS服务器的IP地址。 如果它是“82.163.143.135”或“82.163.142.137”,那么你的Mac就有极有可能是被该软件感染后更改的,你需要将其改为良性的IP地址,比如Google的8.8.8.8或8.8.4.4或OpenDNS的208.67.2222.222或208.67.220.220来防止流量偷跑,然后使用杀毒软件彻底清查一遍电脑。 |