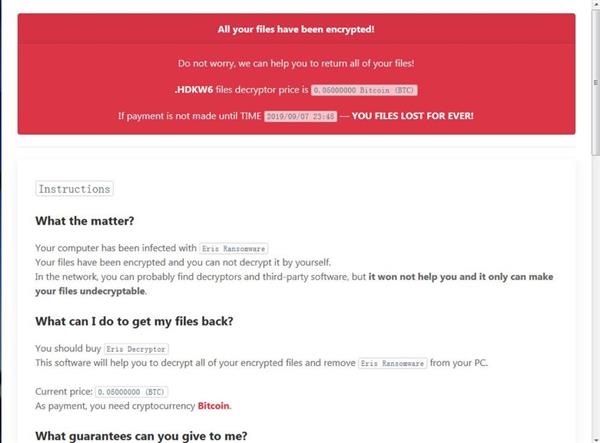
8月9日消息,腾讯安全御见威胁情报中心监测到,ERIS勒索病毒变种在国内有部分感染,被加密的文件暂无法解密,而且原文件也会被彻底破坏。 据了解,ERIS勒索病毒首次出现于2019年5月,早期加密文件完成后会添加ERIS扩展后缀,ERIS勒索病毒也因此得名。 而ERIS勒索变种使用go语言编写,加密文件完成后会添加5字节的随机扩展后缀。病毒加密用户数据之后勒索0.05比特币(市值约4000元人民币)。相比较起高赎金额度的Ryuk勒索(赎金通常高达数十万),此类额度的勒索病毒更加容易泛滥。
该病毒解密工具购买页面提示,如果一个月内不支付赎金,文件将永远无法恢复。由于该病毒使用RSA+Salsa20对文件进行加密,被加密后的文件暂时无法解密。 更可恨的是,为了防止用户利用反删除工具恢复文件,该病毒会调用磁盘擦除工具cipher.exe将病毒完成数据加密后删除的原文件彻底破坏,使用户恢复数据的最后希望彻底破灭。 腾讯安全表示,腾讯电脑管家、腾讯御点终端安全管理系统均可拦截该病毒。 根据腾讯安全发布的《2019年上半年勒索病毒专题报告》显示,各类勒索病毒在整个上半年攻击设备数超250万,整体呈现上升趋势,预计下半年仍将缓慢上升。 从感染地域分布来看,目前勒索病毒在全国各地均有不同程度影响,以广东、山东、河南、四川、江苏等地区受害最为严重。同时,其感染行业也有规律可循,以传统行业与教育行业受害最为严重,互联网、医疗、企事业单位紧随其后。
|