推扬网

 找回密码
 立即注册

QQ登录

只需一步,快速开始

搜索
推扬网 › 门户 ›互联网动态 › 查看内容

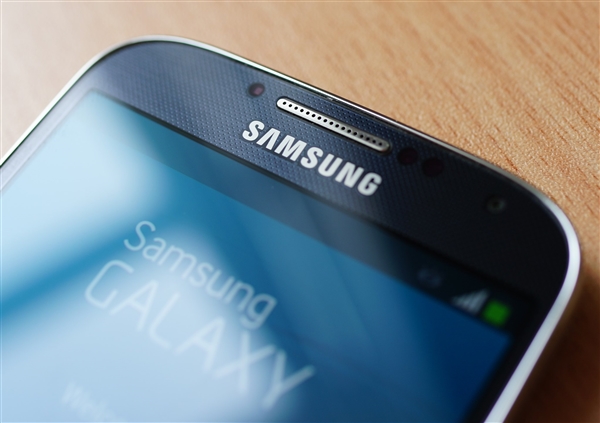
三星Galaxy智能手机惊现严重安全漏洞 持续6年才被修复

2020-6-30 15:41| 发布者: admin| 查看: 125| 评论: 0

摘要: 5月8日,据媒体报道,三星发布每月安全更新,2014年底开始销售的智能手机存在一个perfect 10关键安全漏洞,一经利用,可启用任意远程代码。 报道称,三星于2014年年末为所有自家手机加入了对Qmage图像格式(.qmg)的支 ...

5月8日,据媒体报道,三星发布每月安全更新,2014年底开始销售的智能手机存在一个“perfect 10”关键安全漏洞,一经利用,可启用任意远程代码。

报道称,三星于2014年年末为所有自家手机加入了对Qmage图像格式(.qmg)的支持,而三星的定制安卓系统在处理Qmage上存在漏洞。

谷歌“零号项目”安全研究员Mateusz Jurczyk发现了一种利用Skia (安卓图形库)处理发送到设备的Qmage图像的方法。

Jurczyk表示,Qmage错误可以在零点击的情况下利用,而无需用户进行操作。通过向三星设备重复发送MMS信息,每条消息都试图猜测Skia库在Android手机内存中的位置,这是绕过安卓的ASLR(地址空间配置随机加载)保护的必要操作。

攻击者通常需要100分钟左右的时间,发送50到300条彩信来探测和绕过ASLR。一旦Skia库在内存中的位置被确定,最后一条彩信就会传递出实际的Qmage有效载荷,然后在设备上执行攻击者的代码。

虽然这种攻击看起来可能很密集,但也可以在修改后以不提醒用户的情况下执行。三星在5月的安全更新中对此进行了修复。


鲜花

握手

雷人

路过

鸡蛋

最新评论

推荐阅读
精彩推荐

广告服务|投稿要求|禁言标准|版权说明|免责声明|手机版|小黑屋|推扬网 ( 粤ICP备18134897号 )|网站地图 | 邮箱:vayae@hotmail.com

GMT+8, 2026-10-28 08:41 , Processed in 0.127735 second(s), 28 queries .

Powered by Discuz! X3.4

© 2001-2017 Comsenz Inc.

返回顶部