推扬网

 找回密码
 立即注册

QQ登录

只需一步,快速开始

搜索
推扬网 › 门户 ›互联网动态 › 查看内容

OpenSSL 高危漏洞影响 OpenSSL 1.1.1 的多个版本

2020-5-29 10:34| 发布者: admin| 查看: 118| 评论: 0

摘要: OpenSSL 项目发布安全公告称存在一个影响 OpenSSL 1.1.1d, 1.1.1e 和 1.1.1f 的高危漏洞 ,该漏洞可被用于发起 DoS 攻击。根据官方对该漏洞的描述,在 TLS 1.3 握手期间或握手之后调用 SSL_check_chain 函数的服务器 ...

OpenSSL 项目发布安全公告称存在一个影响 OpenSSL 1.1.1d, 1.1.1e 和 1.1.1f 的高危漏洞 ,该漏洞可被用于发起 DoS 攻击。根据官方对该漏洞的描述,在 TLS 1.3 握手期间或握手之后调用 SSL_check_chain 函数的服务器或客户端应用可能会导致崩溃,原因是不正确处理"signature_algorithms_cert" TLS 扩展而引起的空指针引用。

如果从另一方接收到一个无效或未被识别的签名算法,则会发生崩溃。这可能会被恶意攻击者利用并发起 DoS 攻击。
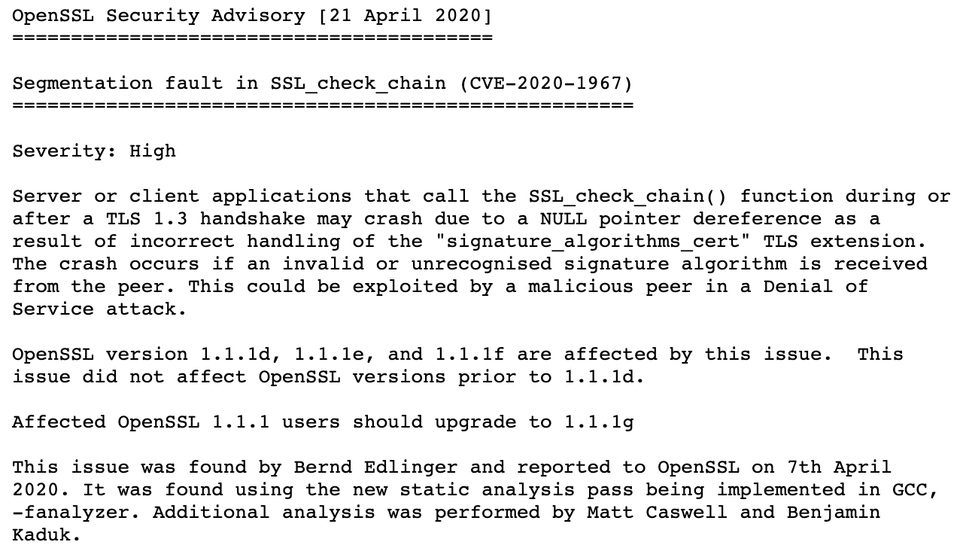
该漏洞由 Bernd Edlinger 通过 GCC 中的新静态分析通道 -fanalyzer 发现,并已于2020年4月7日向 OpenSSL 报告。

对于受影响的 OpenSSL 1.1.1用户,建议尽可能快地升级到 1.1.1g。OpenSSL 1.1.1d 之前的版本不受此漏洞影响。

更早的版本如 OpenSSL 1.0.2 和 1.1.0 也均未受影响,不过这些版本都不再被支持,也无法再接受更新。建议使用这些版本的用户升级至 OpenSSL 1.1.1。


鲜花

握手

雷人

路过

鸡蛋

最新评论

推荐阅读
精彩推荐

广告服务|投稿要求|禁言标准|版权说明|免责声明|手机版|小黑屋|推扬网 ( 粤ICP备18134897号 )|网站地图 | 邮箱:vayae@hotmail.com

GMT+8, 2026-11-21 20:15 , Processed in 0.141526 second(s), 28 queries .

Powered by Discuz! X3.4

© 2001-2017 Comsenz Inc.

返回顶部