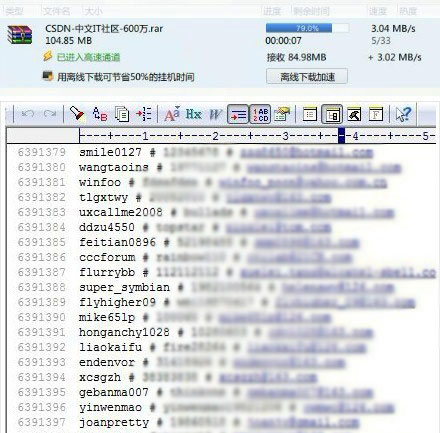
2011年12月21日,黑客在网上公开了知名程序员网站CSDN的用户数据库,高达600多万个明文的注册邮箱账号和密码遭到曝光和外泄,成为中国互联网历史上一次具有深远意义的网络安全事故。 CSDN的密码外泄后,事件持续发酵,天涯、多玩等网站相继被曝用户数据遭泄密。天涯网于12月25日发布致歉信,称天涯4000万用户隐私遭到黑客泄露。 这份名为“CSDN-中文IT社区-600万.rar”的文件已经在网上传播,文件大小107366K,经过下载验证,里面的确记录了大量CSDN的邮箱和密码,并且都是明文的。 整个事件最不可思议的地方在于,像CSDN这样的以程序员和开发为核心的大型网站,居然采用明文存储密码,导致海量用户的账号信息包括密码直接被泄露,这是最令人难以置信的地方,稍微懂一点编程的程序员都知道,为了用户的安全,应该在数据库里保存用户密码的加密信息,最简单的MD5(密码+随机字符串),一般类似UCenter这样的论坛还会将这个信息再MD5一次,这样黑客即使下载了数据库,用户密码破解也不是一件容易的事情。
网友下载到泄露的数据库文件,内含大量账号和密码信息 CSDN官方微博发布声明称:
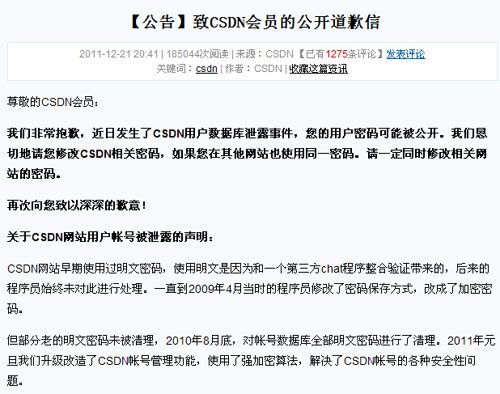
据CSDN的范凯称,CSDN在2009年4月之前是明文保存密码,因此泄露出来CSDN明文帐号数据是2010年9月之前的数据,泄露原因不详。 之后,CSDN也在首页发布了公开道歉信。
CSDN在首页发布致歉信 这次事件中,CSDN由于这个低级的错误,使其声誉遭到严重打击,权威性会受到质疑,其办的《程序员》杂志也会受到负面影响,在程序员中的口碑下降。 当然,事件最大的受害者还是该文件中的600万CSDN用户,他们中的很多人使用相同的邮箱和密码注册网络服务,他们如果使用相同的密码注册上网的话,其各个网络服务都会遇到严重威胁,个人财产可能会面临损失的可能,电子邮件可能会被入侵,个人隐私可能会泄密。 因此,我建议曾经注册过CSDN的用户,立刻修改CSDN的密码,如果该密码还在其他网站使用,请尽快登录其他网站修改密码。如有可能,务必修改网银、邮箱等重要网站的密码,以保障资金安全,防止隐私泄露。 这次CSDN网站的密码泄漏,也暴露了所谓微博实名制的最大隐患,你在网站上录入的个人信息越多,对你造成的威胁就越大,哪怕是一些非常知名的大网站。网络安全无小事,这次事件也是对那些鼓吹实名制的一个最大的讽刺。 事后,CSDN这份泄漏的密码成为攻击其他网站重要的“撞库”数据源,数不胜数的用户因为忘记修改密码而遭受了财产损失。 事件后续:2012年3月,历时40多天的缜密侦查,北京警方破获CSDN网站用户数据泄露案,并成功带破另外4起案件,共抓获并以涉嫌非法获取计算机数据罪刑事拘留曾某等5名犯罪嫌疑人。 北京警方对CSDN网站未落实国家信息安全等级保护制度造成用户信息泄漏事件做出行政警告处罚,这是我国落实信息安全等级保护制度以来的首例“罚单”。 2011年12月22日,北京警方接到CSDN公司报案,称其公司服务器被入侵,核心数据遭到泄露。 通过对网上泄露的大量CSDN数据在时间等方面进行仔细比对,专案组发现这些数据大部分集中在2009年7月至2010年7月。由此推测,其服务器被入侵时间为2010年7月前。 经过大量调查,专案组最终锁定一条关键线索,曾于2010年9月发帖自曝掌握CSDN数据库,要求与公司进行合作的一名用户进入到专案组视野,并于2012年2月4日在浙江温州将嫌疑人曾某抓获。 经初步审查,该男子对2010年4月利用CSDN网站漏洞,非法侵入服务器获取用户数据的犯罪事实供认不讳,曾某还交代了曾经入侵过某充值平台及某股票系统的犯罪事实。至此,专案组侦查员,历时40余天,辗转10余个省市,成功破获CSDN数据泄露案。 事件发生后,北京警方对CSDN网站开展了调查,发现其未落实国家信息安全等级保护制度,安全管理制度和技术保护措施落实不到位是造成用户信息泄漏的主要原因。市公安局向CSDN网运营公司提出了具体整改要求,并依据《中华人民共和国计算机信息系统安全保护条例》(中华人民共和国国务院令147号)第二十条第(一)项规定,对北京创新乐知信息技术有限公司做出行政警告处罚。
|