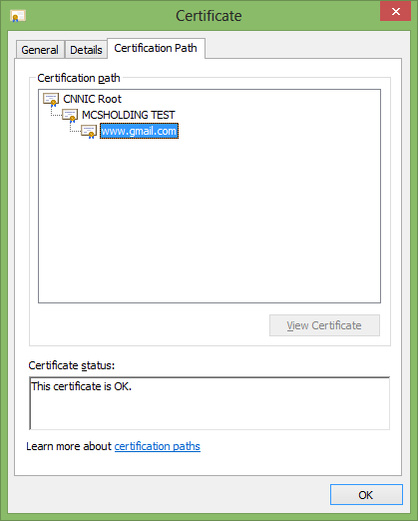
根据谷歌官方安全博客报道和Mozilla官方博客报道,谷歌发现CNNIC颁发了多个针对谷歌域名的伪造CA假证书。这个名为MCS集团的中级证书颁发机构发行了多个谷歌域名的假证书,而MCS集团的中级证书则来自中国的CNNIC。 该证书冒充成受信任的谷歌的域名,被用于部署到网络防火墙中,用于劫持所有处于该防火墙后的HTTPS网络通信,而绕过浏览器警告。 谷歌联系了CNNIC,CNNIC在3月22日回应称,CNNIC向MCS发行了一个无约束的中级证书,MCS本应该只向它拥有的域名发行证书,但MCS将其安装在一个防火墙设备上充当中间人代理,伪装成目标域名,用于执行加密连接拦截(SSL MITM)。企业如出于法律或安全理由需要监控员工的加密连接,必须限制在企业内网中,然而防火墙设备却在用户访问外部服务时发行了不受其控制的域名的证书,这种做法严重违反了证书信任系统的规则。尽管这种解释看起来符合事实,然而,CNNIC还是签发了不适合MCS持有的证书。
CNNIC作为根CA被几乎所有操作系统和浏览器信任,谷歌已经将这些情况通知了所有的主流浏览器,谷歌所有版本的Chrome浏览器(包括Windows、OS X、Linux版)、Firefox浏览器都会拦截这些证书,Firefox从37版开始引入OneCRL机制,建立证书黑名单,拦截被滥用及不安全的证书。 这件事情再次显示,互联网证书颁发机制公开透明的必要性。 谷歌英文博客原文:Maintaining digital certificate security Mozilla英文博客原文:Revoking Trust in one CNNIC Intermediate Certificate 后续: MCS回应称,该证书用于测试环境,并且是人为操作错误引起的。 CNNIC回应称,1、CNNIC未发布用于中间人攻击的证书。2、CNNIC 服务器证书业务合作方MCS公司确认其不当签发的测试证书仅用于其实验室内部测试。3、CNNIC已于3月22日撤销对MCS公司的业务授权。 参考资料:中国互联网络信息中心(China Internet Network Information Center,缩写为CNNIC),是经中华人民共和国国务院主管部门批准,于1997年6月3日成立的互联网管理和服务机构。中国互联网络信息中心成立伊始,由中国科学院主管;2014年末,改由中央网络安全和信息化领导小组办公室、国家互联网信息办公室主管。
|