今天,我总算见识了中国互联网领域的一个“超级流氓”。 起因是早上发现各个RSS阅读器都无法得到我博客的Feed内容,但是我浏览网站却没有感觉有异常。为了查找原因,我使用Feedburner推荐的RSS校验程序Feed Validator对我的Feed链接地址进行检查,这时我惊讶地发现,我的文件竟然被篡改了。文件竟然读出下面的内容: <html><body><script language=javascript>document.cookie = "__fwsignature__=jdfw5cac9ac2";window.location = "/rss.xml";</script></body></html> 怎么解释呢?我自己查看服务器上的内容,完全没有问题,经过一些其他程序的检测,我发现,浏览我网站的所有网页,读出来的内容都是类似上面的代码,但是服务器上查看文件没有任何异常。这段代码是被强行添加上的,当我将IE的“Internet安全级别”设置为高,禁用JavaScript后,发现无法浏览我的博客内容,查看源文件就是上面的代码,因为JavaScript被禁用了,因此没有进行跳转。为了证实不是我网站的问题,我登录到服务器上用IE访问,没有任何问题,在8080端口新开了一个网站,也没有任何问题,看来问题就出在80端口上,某个路由器修改了我的页面代码,我怀疑可能是电信在某个路由器上安装了劫持设备,劫持了我们的HTTP会 这段代码是非常恶毒的,首先其使得我站点上的全部Feed都因为语法错误而失效,导致所有RSS阅读器都无法更新内容,其次,这段代码让搜索引擎无法继续索引和收录我的网站,再次,这段代码偷偷往用户的客户端写入了一个Cookie,很可能会有恶意功能,最后这样篡改我网站代码无非是为了在我网站上增加一些恶意弹窗广告甚至木马病毒,我每年花几千块钱在你们电信机房托管服务器就是为了让电信干这种勾当吗?电信局的各位流氓老大们,你们想做广告也不用这样耍流氓吧。
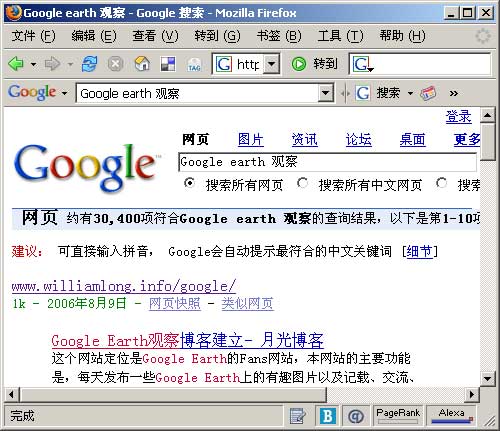
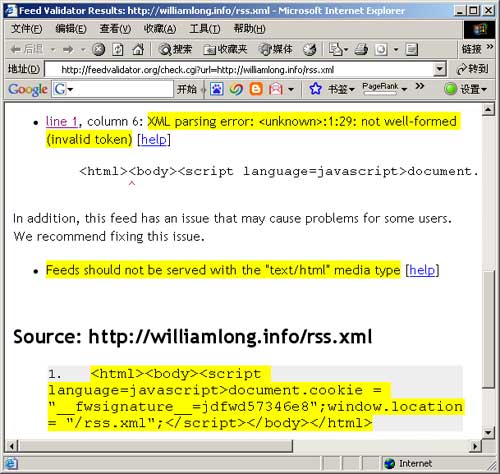
上面的图片显示我的Google地图博客的首页已经被Google索引于8月9日删除为空了,这可真是飞来横祸啊。 目前我已经被迫将上海服务器的全部网站转移到我在广东的服务器上,然后再去找他们协调。下午打电话去上海的机房,他们竟然对我说,路由器不归他们管理,归“上头”管理,“上头”管理的路由器就可以随便往里面加恶意代码吗?这是什么狗屁逻辑。 目前,为了保留证据,我将自己的www.williamlong.info迁移到广东的服务器,而williamlong.info继续保留在上海,通过Feed合法性校验的页面,分别检验两边的RSS内容,就可以获取了电信局的邪恶罪证。 http://feedvalidator.org/check.cgi?url=http://williamlong.info/rss.xml 下图是流氓电信通过路由器篡改我网站的罪证,由于他们将我的rss.xml文件修改为一段有潜在威胁的代码,导致我的rss.xml无法通过feed合法性校验,使得所有的RSS阅读器都无法抓取到我的Feed内容,迫使我不得不将博客迁移到其他服务器。
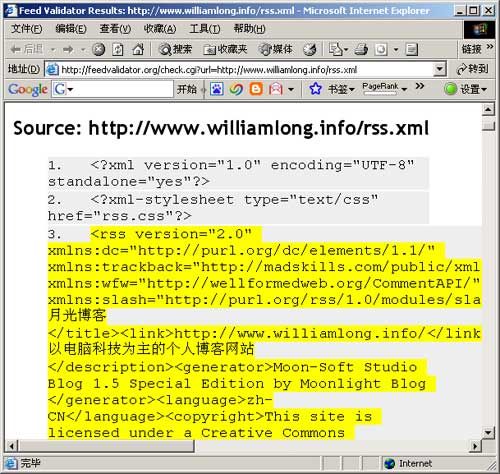
http://feedvalidator.org/check.cgi?url=https://www.williamlong.info/rss.xml 这里是我迁移后,通过上面的校验获得的结果,我们可以看到feedvalidator可以获得正确的rss.xml页面的内容。证明广东这边的路由器还没有添置这种恶意代码。
我不明白的是,我花了数千元托管自己的服务器,为什么无良电信奸商还要通过如此卑鄙下流的手段往我的网站上添加广告代码,严重影响我的网站运行,打电话投诉,竟然说路由器不归他们管,如此厚颜无耻,他们的良心都让狗吃了吗? 以前电信局通过路由器篡改IE客户端乱弹广告,我们还能忍受,毕竟那并不是每次都有电信弹窗的,而现在,电信竟然直接明目张胆地篡改服务器上的代码了,这还有没有王法了,这简直就是和尚打伞,无法无天了。我们国家现在不是倡导文明办网吗?为什么中国电信这种超级流氓还敢顶风作案呢? 下面是我tracert所经过的路由器列表,那个“流氓”路由器应该就是其中的某一台。 tracert williamlong.info Tracing route to williamlong.info [61.151.239.212] over a maximum of 30 hops: 1 * * * Request timed out. 更新:经过我的据理力争,电信方面终于在快晚上的时候修改了路由错误,目前我查看现在网站上的恶意代码已经没有了,我还要再观察几天,如果的确稳定了,就把网站迁移回来。
|